Google, 1,3 Milyon Android TV Kutusunda Üretici Kaynaklı Arka Kapı Tespit Etti
Google, Çinli Videostrong tarafından üretilen 1,3 milyondan fazla Android TV kutusunda, kullanıcıdan habersiz uzaktan erişim sağlayan bir arka kapı keşfettiğini duyurdu. Bu arka kapı, cihazların botnetlere dahil edilmesine ve kullanıcıların internet bağlantılarının kötüye kullanılmasına yol açtı.
30 Saniyelik Net Özet
Olgusal & Tık Tuzaksız Haber Analizi"Google: 1,3 Milyon Android TV Kutusuna Üreticisi Arka Kapı Koydu"
- Google, arka kapı kodunu MECOOL kutularını da üreten Çinli Videostrong Technology'ye bağladı ve olayın tek bir çalışanın işi olmadığını belirtti.
- Arka kapı, cihazları konut proxy'lerine dönüştürerek başkalarının internet trafiğinin etkilenen cihazlar üzerinden geçmesine neden oldu ve sıfırlamayla dahi silinemiyor.
- Google, Videostrong'un sertifikalı Android cihaz üretme lisansını iptal etti, botnet sunucularını kapattı ve sertifika sürecini sıkılaştırdığını açıkladı.
Yasal Uyarı: Bu sayfada yer alan analiz ve hap bilgiler yatırım tavsiyesi niteliğinde olmayıp genel bilgilendirme amaçlıdır.
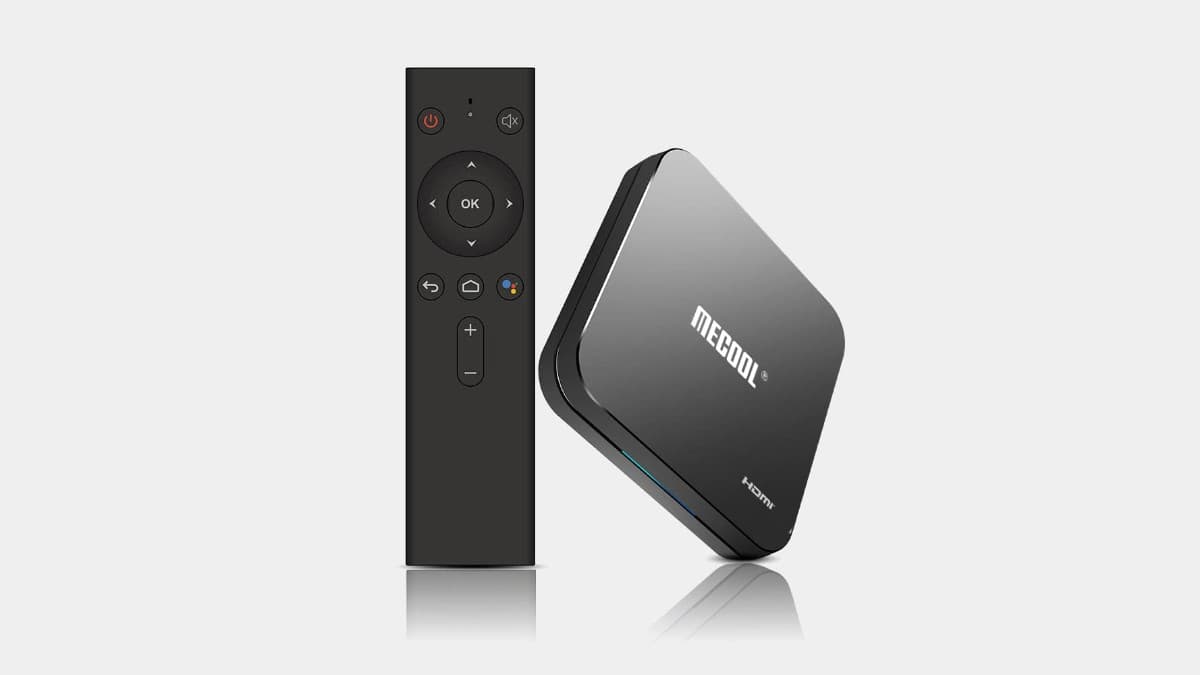
Google, 1,3 milyondan fazla Android TV kutusunda, üretici tarafından bilerek yerleştirilmiş bir arka kapı tespit ettiğini duyurdu. Şirket, bu kötü amaçlı kodu MECOOL kutularını da üreten Çinli Videostrong firmasına atfediyor. Etkilenen ülkeler arasında Türkiye de bulunuyor.
Arka kapı, bir cihaza sahibinden habersiz uzaktan erişim sağlayan gizli bir yazılım olarak tanımlanıyor ve cihaz sıfırlansa bile silinmiyor. Google'ın tehdit istihbaratı ekibi, 'XCPE' olarak adlandırılan bu yazılımı 'yüksek güvenle' Shenzhen merkezli Videostrong Technology'ye bağlıyor. Şirket, Android TV kutularını hem kendi markası altında hem de diğer markalar için üretiyor. Google, bu durumu tek bir çalışanın hatası veya bir yazılım hatası olarak değerlendirmiyor.
Olayın izini ilk süren, botnetleri takip eden güvenlik firması Synthient oldu. Firma, satın aldığı bir MECOOL KM9PRO Max kutusunda arka kapının hazır geldiğini tespit etti. Google'a göre Videostrong, bu arka kapıya erişimi suç ortaklarına sattı ve bu ortaklar uzaktan zararlı yazılımlar yükledi. Bu yazılımların çoğu, kutuları habersizce bir konut proxy'sine dönüştürerek başkalarının internet trafiğinin kullanıcıların ev bağlantılarından geçmesine neden oldu. Diğerleri ise dolandırıcılık faaliyetleri yürüttü veya yeni zararlı yazılımlar kurdu. Arka kapı, kutuda sistem yetkisiyle çalışıyor ve uygulama kurmadan önce Google Play Protect'i devre dışı bırakıyor. Google, operatörlerin kutulardan canlı ekran görüntüsü aldığını, tuş vuruşları gönderdiğini ve hesap bilgileri ile sistem kayıtlarını dışarı aktardığını belirledi. Etkilenen cihazlar arasında karaoke makineleri ve dijital tabelalar da yer alıyor.
Bu olayı önceki BADBOX 2.0 botnetinden ayıran önemli bir nokta, kutuların bir kısmının Google sertifikası taşıması. Videostrong'un web sitesi, ürünlerini 3 Kasım 2026 itibarıyla hâlâ 'Google Sertifikalı Android TV Kutusu' olarak listeliyordu. Google, şirketin zararlı kodu gizleyerek kendi testlerindeki bir açıktan yararlandığını ifade etti; kod, cihaz ilk kez açıldıktan sonra devreye giriyordu. Google, botnetin sunucuları için hukuki yollara başvurdu ve 12'den fazla zararlı yazılım ailesinin sunucularını kapattı. Ayrıca, Videostrong'un sertifikalı Android cihaz üretme lisansı iptal edildi. Google, sertifika sürecini değiştirdiğini ve yazılım bütünlüğü denetimini sıkılaştırdığını da açıkladı.
Google'ın dağılım haritasında Türkiye de işaretli olmasına rağmen, etkilenen cihaz sayısı açıklanmadı. MECOOL kutuları Türkiye'de Hepsiburada gibi e-ticaret sitelerinde de satıldı. Synthient, kampanyada görülen 182 model adını listeledi ancak model adının tek başına enfeksiyonu kanıtlamadığını vurguladı. Arka kapı kullanıcı tarafından silinemiyor; yazılım kaldırılsa bile kutu yeniden başladığında kendini geri yüklüyor. BleepingComputer'a göre kodu silmenin tek yolu kutuya temiz bir yazılım (firmware) yüklemek. Synthient ise kutuların tamamen kullanımdan kaldırılmasını öneriyor. Yeni bir kutu alırken Android'in resmi sitesindeki sertifikalı iş ortakları listesine bakmak iyi bir başlangıç olarak tavsiye ediliyor. Sunucuların kapanması, evdeki kutunun temizlendiği anlamına gelmiyor; kod yerinde durdukça kutunun yeni bir sunucuya bağlanma riski devam ediyor. Bu nedenle, MECOOL veya Videostrong yapımı bir kutuyu sıfırlayıp kullanmak yerine değiştirilmesi öneriliyor. Bu olay, sertifika etiketinin de tek başına bir güvence olmadığını açıkça ortaya koydu.
İlgili Haberler
Windows 11, 8 GB RAM'li Bilgisayarlarda Yüzde 40'a Kadar Hızlandı
Az önce
iOS 27.3 Betası Çıktı: Siri AI ve Yeni Sağlık Uygulaması Türkçe Geliyor
Az önce
Canva Küçülmeye Gidiyor: Çalışanların Yüzde 22'si Etkilenecek
Az önce